Trung tâm bảo mật

Đảm bảo bảo mật thông tin cho mọi người dùng Meari
Chúng tôi tuân theo các phương pháp tốt nhất trong ngành để cung cấp sản phẩm đáng tin cậy và hỗ trợ phản hồi nhanh chóng.
Báo cáo lỗ hổng
Tư vấn bảo mật
Nhóm phản hồi sự cố bảo mật sản phẩm Meari (MEARI PSIRT) chịu trách nhiệm tiếp nhận, xử lý và công khai tiết lộ các lỗ hổng bảo mật liên quan đến sản phẩm và giải pháp của Meari. Đây là kênh duy nhất của công ty để tiết lộ thông tin lỗ hổng cho sản phẩm và giải pháp của mình. MEARI PSIRT đã triển khai quy trình quản lý lỗ hổng toàn diện tuân thủ các tiêu chuẩn ISO27001, ISO27701, ISO27017 và ISO27018 và tuân theo các phương pháp tốt nhất trong ngành để giải quyết kịp thời các lỗ hổng đã được xác định.
Công nghệ bảo mật
Thuật toán mã hóa AES: Nó hoạt động như thế nào?2024-04-30
Tiêu chuẩn mã hóa nâng cao (AES), còn được gọi là thuật toán Rijndael, hiện là thuật toán mã hóa đối xứng hàng đầu quốc tế. AES thuộc danh mục thuật toán mã hóa khối trong các thuật toán mã hóa đối xứng.

Thuật toán mã hóa đối xứng là gì?2024-03-20
Trong giai đoạn hiện đại của mật mã học, khái niệm về tính bảo mật khóa đã được giới thiệu, tạo ra một mô hình thuật toán mã hóa mới được gọi là thuật toán mã hóa đối xứng.
Báo cáo lỗ hổng
1. Gửi lỗ hổng
Chúng tôi khuyến khích người dùng, đối tác, nhà cung cấp, cơ quan bảo mật và các nhà nghiên cứu độc lập chủ động báo cáo bất kỳ rủi ro bảo mật hoặc lỗ hổng nào liên quan đến sản phẩm và giải pháp MEARI cho Meari PSIRT qua email. Nhấp vào nút "Gửi lỗ hổng" hoặc gửi thông tin lỗ hổng đến security@meari.com.cn.
2. Chi tiết gửi email (Để tạo điều kiện thuận lợi cho việc xác minh và xác định chính xác lỗ hổng kịp thời, email nên bao gồm thông tin sau)
1.Tổ chức / Chức danh và thông tin liên lạc.
2.Mô tả rủi ro bảo mật tiềm ẩn / lỗ hổng.
3.Chi tiết kỹ thuật (ví dụ: cấu hình hệ thống, phương pháp xác định, mô tả lỗ hổng/ảnh chụp màn hình, hình ảnh mẫu đã chụp, bằng chứng khái niệm (POC), các bước để tái tạo vấn đề, v.v.).
4.Tên sản phẩm, Model và phiên bản phần mềm/firmware của rủi ro bảo mật/lỗ hổng được báo cáo.
5.Kế hoạch tiết lộ lỗ hổng có thể.

Cách chúng tôi giải quyết lỗ hổng
Meari PSIRT kiểm soát chặt chẽ phạm vi thông tin lỗ hổng, giới hạn quyền truy cập chỉ cho những người trực tiếp tham gia giải quyết vấn đề.
Ngoài ra, tất cả cá nhân có quyền truy cập thông tin này được yêu cầu duy trì tính bảo mật về lỗ hổng cho đến khi nó được công khai tiết lộ.
Meari PSIRT tiết lộ các lỗ hổng bảo mật theo hai hình thức sau:
1.SA (Tư vấn bảo mật): Xuất bản thông tin liên quan đến lỗ hổng bảo mật trong sản phẩm và giải pháp của Meari, bao gồm nhưng không giới hạn ở mô tả lỗ hổng và biện pháp khắc phục.
2.SN (Thông báo bảo mật): Giải quyết các chủ đề bảo mật liên quan đến sản phẩm và giải pháp của Meari, bao gồm nhưng không giới hạn ở lỗ hổng và sự cố bảo mật.
Meari PSIRT áp dụng tiêu chuẩn CVSSv3, cung cấp điểm cơ bản và điểm thời gian cho mỗi đánh giá lỗ hổng bảo mật. Khách hàng cũng có thể tạo điểm môi trường của riêng họ dựa trên nhu cầu cụ thể.
Để biết chi tiết về tiêu chuẩn CVSSv3 cụ thể, vui lòng truy cập liên kết này: https://www.first.org/cvss/specification-document
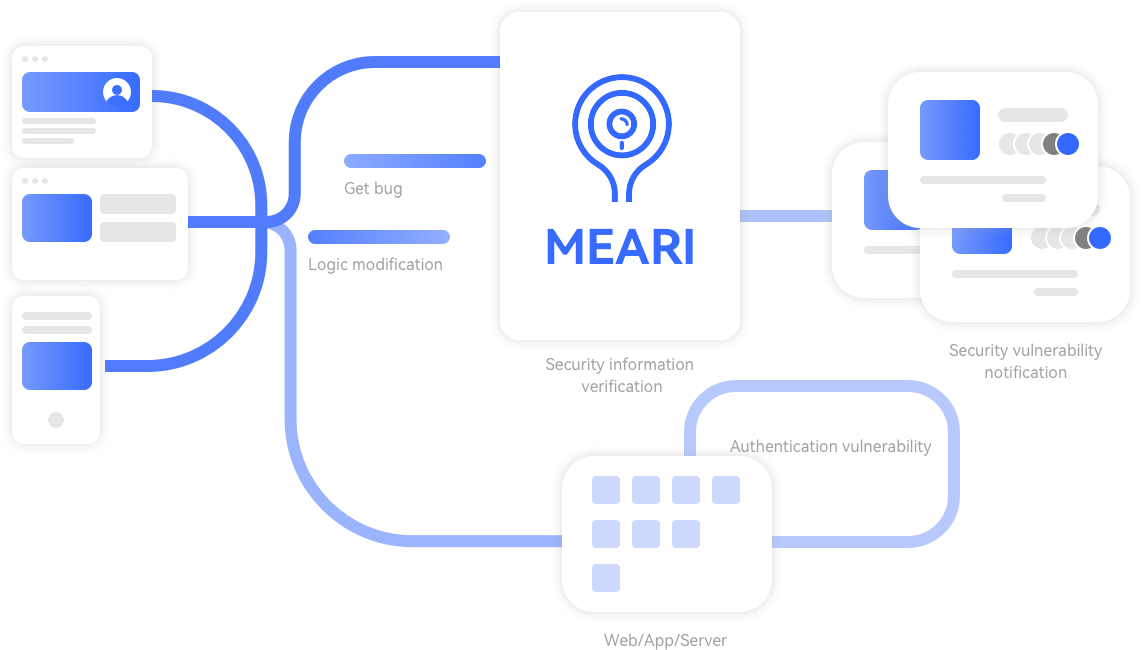
Quy trình xử lý lỗ hổng của chúng tôi
 1. Tiếp nhậnTiếp nhận và thu thập các báo cáo lỗ hổng bảo mật sản phẩm đáng ngờ. Xác nhận đã nhận trong 2 ngày làm việc sau khi nhận báo cáo và bắt đầu đánh giá.
 2. Xác minhPhối hợp với các nhóm liên quan để xác minh lỗ hổng và đánh giá mức rủi ro. Xử lý vấn đề và đưa ra kết luận trong 7 ngày làm việc sau khi nhận báo cáo. Với vấn đề phức tạp, tiến độ sẽ được cập nhật kịp thời và trao đổi với người báo cáo khi cần.
 3. Khắc phụcBộ phận nghiệp vụ thúc đẩy khắc phục theo mức độ nghiêm trọng và độ khó. Lỗ hổng nghiêm trọng và rủi ro cao phấn đấu hoàn tất khắc phục hoặc áp dụng biện pháp giảm thiểu tạm thời trong 24 giờ. Mức trung bình trong 3 ngày làm việc; mức thấp trong 7 ngày làm việc. Một số lỗ hổng phụ thuộc vào nhịp phát hành firmware hoặc phiên bản; thời gian khắc phục theo tình hình thực tế và sẽ được thông báo kịp thời. Lỗ hổng có ảnh hưởng nghiêm trọng hoặc lớn sẽ có thông báo bảo mật khẩn cấp riêng.
 4. Tiết lộSau khi có biện pháp khắc phục, chủ động tiết lộ thông tin lỗ hổng và phát hành firmware hoặc phiên bản đã sửa, đồng thời cập nhật trạng thái xử lý công khai. Lỗ hổng có ảnh hưởng nghiêm trọng hoặc lớn sẽ có thông báo bảo mật khẩn cấp riêng. Nếu cần phối hợp nhiều bên hoặc hoãn tiết lộ, sẽ chủ động thông báo cho người báo cáo.
 5. Cải tiếnTăng cường khả năng quét lỗ hổng và tích hợp chúng vào yêu cầu bảo mật sản phẩm