安全中心

保障每一位觅睿用户的信息安全
我们遵循行业最佳实践,以提供可靠的产品和响应式支持。
提交漏洞
安全公告
觅睿产品安全事件响应团队(MEARI PSIRT)负责接收、处理和公开披露与觅睿产品和解决方案相关的安全漏洞。它是公司可以披露产品和解决方案漏洞信息的唯一渠道。MEARI PSIRT 实施了符合 ISO27001、ISO27701、ISO27017、ISO27018 的完整漏洞管理流程,并遵循行业最佳实践,及时修复发现的漏洞。

报告漏洞
一、漏洞提交
我们鼓励用户、合作伙伴、供应商、安全机构以及独立研究人员,通过电子邮件积极向 Meari PSIRT 报告任何与 MEARI 产品和解决方案相关的安全风险或漏洞。点击漏洞提交按钮或向 security@meari.com.cn 提交漏洞信息
二、邮件提交内容(为了便于及时验证和定位漏洞,电子邮件的内容应包括以下内容)
1. 组织 / 标题和联系信息。
2. 潜在安全风险 / 漏洞的描述。
3. 技术细节(例如系统配置、定位方法、漏洞描述 / 屏幕截图、采样捕获的图像、POC、重现问题的步骤等)。
4. 报告安全风险 / 漏洞所在的产品名称、型号和软件 / 固件版本。
5. 可能的漏洞披露计划。

我们如何应对漏洞
Meari PSIRT 将严格控制漏洞信息的范围,并将其限制在只处理漏洞的相关人员;同时,相关人员也必须对该漏洞保密,直到公开披露。
Meari PSIRT 以下两种形式披露了安全漏洞:
1. SA(安全咨询):发布与觅睿产品和解决方案相关的安全漏洞信息,包括但不限于漏洞描述、修复措施等内容。
2. SN(安全通知):响应与觅睿产品和解决方案相关的安全主题,包括但不限于漏洞和安全事件。
Meari PSIRT 采用 CVSSv3 标准,并为每个安全漏洞评估给出基本分数和时间分数。客户还可以根据自己的需求制作自己的环境评分。
有关特定的 CVSSv3 标准,请访问此链接: https://www.first.org/cvss/specification-document
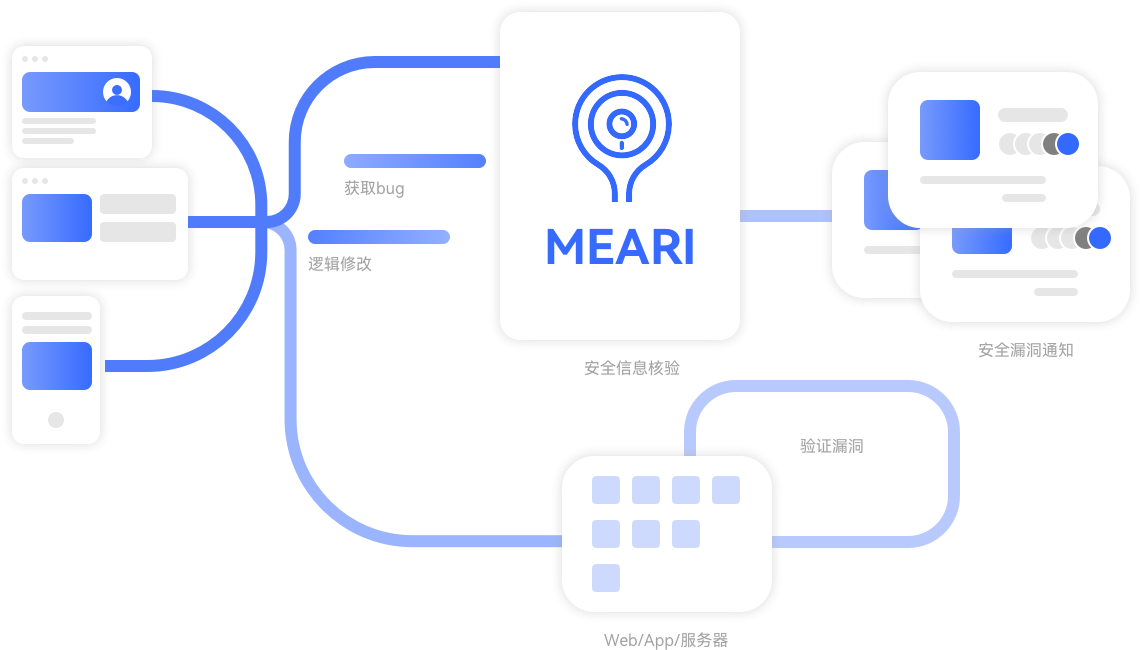
我们对漏洞的处理流程
 1. 接收接收并收集可疑的产品安全漏洞;在收到漏洞报告后 2 个工作日内 确认已收到,并开始评估。
 2. 验证与相关团队协调,进行漏洞验证和风险评级;在收到报告后 7 个工作日内 处理问题并给出结论。复杂问题将及时同步处理进展,必要时与报告人沟通。
 3. 修复业务部门按严重程度与修复难度推进修复:严重和高风险漏洞力争 24 小时内完成修复或上线临时缓解措施;中危 3 个工作日内;低危 7 个工作日内。部分漏洞受固件/版本发布节奏限制,修复时间以实际情况为准并及时告知。严重或重大影响漏洞将单独发布紧急安全公告。
 4. 披露在修复措施可用后,积极披露漏洞信息并发布修复固件/版本,同步更新公开处理状态;严重或重大影响漏洞将单独发布紧急安全公告。如需多方协调或延期披露,将主动告知报告人。
 5. 改进提高漏洞扫描能力,并转化为产品安全要求。