ศูนย์ความปลอดภัย

การสร้างความมั่นใจด้านความปลอดภัยของข้อมูลสำหรับผู้ใช้ Meari ทุกคน
เราปฏิบัติตามแนวปฏิบัติที่ดีที่สุดในอุตสาหกรรมเพื่อมอบผลิตภัณฑ์ที่เชื่อถือได้และการสนับสนุนที่ตอบสนองฉับไว
รายงานช่องโหว่
คำแนะนำด้านความปลอดภัย
ทีมรับมือเหตุการณ์ด้านความปลอดภัยของผลิตภัณฑ์ Meari (MEARI PSIRT) มีหน้าที่รับผิดชอบในการรับ จัดการ และเปิดเผยช่องโหว่ด้านความปลอดภัยที่เกี่ยวข้องกับผลิตภัณฑ์และโซลูชันของ Meari ต่อสาธารณะ โดยทำหน้าที่เป็นช่องทางเดียวที่บริษัทใช้ในการเปิดเผยข้อมูลช่องโหว่สำหรับผลิตภัณฑ์และโซลูชันของบริษัท MEARI PSIRT ได้นำกระบวนการจัดการช่องโหว่ที่ครอบคลุมซึ่งสอดคล้องกับมาตรฐาน ISO27001, ISO27701, ISO27017 และ ISO27018 มาใช้ และปฏิบัติตามแนวปฏิบัติที่ดีที่สุดในอุตสาหกรรม เพื่อจัดการกับช่องโหว่ที่ระบุได้อย่างทันท่วงที
เทคโนโลยีความปลอดภัย
อัลกอริทึมการเข้ารหัส AES: ทำงานอย่างไร2024-04-30
มาตรฐานการเข้ารหัสขั้นสูง (AES) หรือที่รู้จักกันในชื่ออัลกอริทึม Rijndael ปัจจุบันเป็นอัลกอริทึมการเข้ารหัสแบบสมมาตรชั้นนำในระดับสากล AES จัดอยู่ในหมวดหมู่ของอัลกอริทึมการเข้ารหัสแบบบล็อกภายในอัลกอริทึมการเข้ารหัสแบบสมมาตร

อัลกอริทึมการเข้ารหัสแบบสมมาตรคืออะไร2024-03-20
ในยุคปัจจุบันของการเข้ารหัสลับ แนวคิดเรื่องการรักษาความลับของคีย์ได้รับการนำเสนอ ก่อให้เกิดกระบวนทัศน์อัลกอริทึมการเข้ารหัสแบบใหม่ที่เรียกว่าอัลกอริทึมการเข้ารหัสแบบสมมาตร
รายงานช่องโหว่
1. การส่งช่องโหว่
เราขอแนะนำให้ผู้ใช้ พันธมิตร ซัพพลายเออร์ หน่วยงานด้านความปลอดภัย และนักวิจัยอิสระ รายงานความเสี่ยงด้านความปลอดภัยหรือช่องโหว่ใดๆ ที่เกี่ยวข้องกับผลิตภัณฑ์และโซลูชันของ MEARI ไปยัง Meari PSIRT ทางอีเมล คลิกปุ่ม "ส่งช่องโหว่" หรือส่งข้อมูลช่องโหว่ไปที่ security@meari.com.cn.
2. รายละเอียดการส่งอีเมล (เพื่อให้การตรวจสอบและระบุช่องโหว่เป็นไปอย่างทันท่วงที อีเมลควรมีข้อมูลต่อไปนี้)
1. องค์กร/ตำแหน่ง และข้อมูลติดต่อ
2. คำอธิบายความเสี่ยงด้านความปลอดภัย/ช่องโหว่ที่อาจเกิดขึ้น
3. รายละเอียดทางเทคนิค (เช่น การกำหนดค่าระบบ วิธีการระบุ คำอธิบาย/ภาพหน้าจอของช่องโหว่ ตัวอย่างภาพที่บันทึกไว้ หลักฐานแนวคิด (POC) ขั้นตอนการจำลองปัญหา ฯลฯ)
4. ชื่อผลิตภัณฑ์ รุ่น และเวอร์ชันซอฟต์แวร์/เฟิร์มแวร์ของความเสี่ยงด้านความปลอดภัย/ช่องโหว่ที่รายงาน
5. แผนการเปิดเผยช่องโหว่ที่อาจเกิดขึ้น

วิธีการจัดการช่องโหว่
Meari PSIRT ควบคุมขอบเขตของข้อมูลช่องโหว่อย่างเข้มงวด โดยจำกัดการเข้าถึงเฉพาะผู้ที่เกี่ยวข้องโดยตรงในการแก้ไขปัญหาเท่านั้น
นอกจากนี้ ทุกคนที่สามารถเข้าถึงข้อมูลนี้ต้องรักษาความลับเกี่ยวกับช่องโหว่จนกว่าจะมีการเปิดเผยต่อสาธารณะ
Meari PSIRT เปิดเผยช่องโหว่ด้านความปลอดภัยในสองรูปแบบต่อไปนี้:
1.SA (คำแนะนำด้านความปลอดภัย): เผยแพร่ข้อมูลเกี่ยวกับช่องโหว่ด้านความปลอดภัยในผลิตภัณฑ์และโซลูชันของ Meari ซึ่งรวมถึงแต่ไม่จำกัดเพียงคำอธิบายช่องโหว่และมาตรการแก้ไข
2.SN (การแจ้งเตือนด้านความปลอดภัย): กล่าวถึงหัวข้อด้านความปลอดภัยที่เกี่ยวข้องกับผลิตภัณฑ์และโซลูชันของ Meari ซึ่งรวมถึงแต่ไม่จำกัดเพียงช่องโหว่และเหตุการณ์ด้านความปลอดภัย
Meari PSIRT ใช้มาตรฐาน CVSSv3 โดยให้คะแนนพื้นฐานและคะแนนตามเวลาสำหรับการประเมินช่องโหว่ด้านความปลอดภัยแต่ละรายการ ลูกค้ายังสามารถสร้างคะแนนด้านสิ่งแวดล้อมของตนเองตามความต้องการเฉพาะของตนเองได้
สำหรับรายละเอียดเกี่ยวกับมาตรฐาน CVSSv3 เฉพาะ โปรดไปที่ลิงก์นี้: https://www.first.org/cvss/specification-document
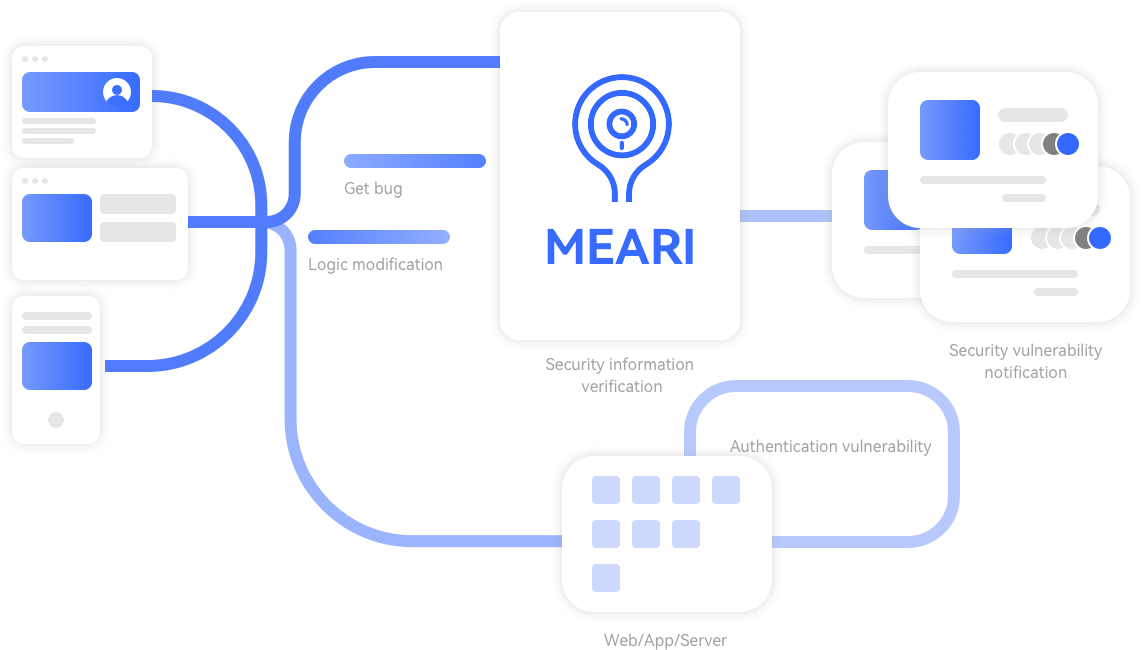
กระบวนการจัดการช่องโหว่ของเรา
 1.การรับรับและรวบรวมรายงานช่องโหว่ด้านความปลอดภัยของผลิตภัณฑ์ที่น่าสงสัย ยืนยันการรับรายงานภายใน 2 วันทำการ หลังได้รับรายงาน และเริ่มประเมิน
 2.การตรวจสอบประสานงานกับทีมที่เกี่ยวข้องเพื่อตรวจสอบช่องโหว่และจัดระดับความเสี่ยง ดำเนินการและสรุปผลภายใน 7 วันทำการ หลังได้รับรายงาน ปัญหาที่ซับซ้อนจะมีการแจ้งความคืบหน้าอย่างทันท่วงที และสื่อสารกับผู้รายงานเมื่อจำเป็น
 3.การแก้ไขฝ่ายธุรกิจดำเนินการแก้ไขตามความรุนแรงและความยาก ช่องโหว่ระดับวิกฤตและสูงมุ่งแก้ไขหรือใช้มาตรการบรรเทาชั่วคราวภายใน 24 ชั่วโมง ระดับกลางภายใน 3 วันทำการ ระดับต่ำภายใน 7 วันทำการ ช่องโหว่บางรายการขึ้นอยู่กับจังหวะการปล่อยเฟิร์มแวร์หรือเวอร์ชัน เวลาแก้ไขยึดตามสถานการณ์จริงและจะแจ้งให้ทราบโดยเร็ว ช่องโหว่ที่มีผลกระทบร้ายแรงหรือสำคัญจะมีการประกาศความปลอดภัยฉุกเฉินแยกต่างหาก
 4.การเปิดเผยข้อมูลเมื่อมีมาตรการแก้ไขแล้ว จะเปิดเผยข้อมูลช่องโหว่และเผยแพร่เฟิร์มแวร์หรือเวอร์ชันที่แก้ไข พร้อมอัปเดตสถานะการดำเนินการที่เปิดเผยต่อสาธารณะ ช่องโหว่ที่มีผลกระทบร้ายแรงหรือสำคัญจะมีการประกาศความปลอดภัยฉุกเฉินแยกต่างหาก หากต้องประสานงานหลายฝ่ายหรือเลื่อนการเปิดเผย จะแจ้งผู้รายงานโดยตรง
 5.การปรับปรุงยกระดับความสามารถในการสแกนช่องโหว่ และนำไปรวมไว้ในข้อกำหนดด้านความปลอดภัยของผลิตภัณฑ์