Güvenlik Merkezi

Her Meari Kullanıcısı için Bilgi Güvenliğini Sağlamak
Güvenilir ürünler ve hızlı yanıt veren destek sunmak için sektördeki en iyi uygulamaları izliyoruz.
Güvenlik Açığı Bildir
Güvenlik Danışmaları
Meari Ürün Güvenlik Olaylarına Müdahale Ekibi (MEARI PSIRT), Meari ürün ve çözümleriyle ilgili güvenlik açıklarını almak, ele almak ve kamuya açıklamakla yükümlüdür. Şirketin ürün ve çözümleri için güvenlik açığı bilgisini açıkladığı tek kanaldır. MEARI PSIRT, ISO27001, ISO27701, ISO27017 ve ISO27018 standartlarına uygun kapsamlı bir güvenlik açığı yönetim süreci uygulamakta ve tespit edilen güvenlik açıklarına hızla müdahale etmek için sektördeki en iyi uygulamaları takip etmektedir.
Güvenlik Teknolojisi
AES Şifreleme Algoritması: Nasıl Çalışır?2024-04-30
İleri Düzey Şifreleme Standardı (AES), aynı zamanda Rijndael algoritması olarak bilinir ve uluslararası düzeyde önde gelen simetrik şifreleme algoritmasıdır. AES, simetrik şifreleme algoritmaları içinde blok şifre kategorisindedir.

Simetrik Şifreleme Algoritması Nedir?2024-03-20
Modern kriptografi aşamasında anahtar gizliliği kavramı ortaya çıkmış ve simetrik şifreleme algoritması adı verilen yeni bir şifreleme paradigması doğmuştur.
Güvenlik Açığı Bildir
1. Güvenlik Açığı Gönderimi
Kullanıcıları, iş ortaklarını, tedarikçileri, güvenlik kuruluşlarını ve bağımsız araştırmacıları, MEARI ürün ve çözümleriyle ilgili her türlü güvenlik riskini veya açığını e-posta yoluyla Meari PSIRT’e bildirmeye teşvik ediyoruz. “Güvenlik Açığı Gönder” düğmesine tıklayın veya bilgileri security@meari.com.cn adresine gönderin.
2. E-posta İçeriği (Açığın zamanında doğrulanması ve tespiti için e-postada aşağıdaki bilgiler bulunmalıdır)
1.Kuruluş / Unvan ve iletişim bilgileri.
2.Olası güvenlik riski / güvenlik açığı açıklaması.
3.Teknik ayrıntılar (ör. sistem yapılandırması, tespit yöntemi, açıklama / ekran görüntüleri, örnek görüntüler, kavram kanıtı (POC), sorunu yeniden üretme adımları vb.).
4.Bildirilen riskin / açığın ürün adı, modeli ve yazılım / ürün yazılımı sürümü.
5.Olası açık ifşa planı.

Güvenlik Açıklarını Nasıl Ele Alıyoruz
Meari PSIRT, güvenlik açığı bilgisinin kapsamını sıkı şekilde kontrol eder; erişimi yalnızca konuyla doğrudan ilgili kişilerle sınırlar.
Ayrıca bu bilgiye erişen herkes, açık kamuya açıklanana kadar gizliliği korumakla yükümlüdür.
Meari PSIRT güvenlik açıklarını aşağıdaki iki biçimde açıklar:
1.SA (Güvenlik Danışması): Meari ürün ve çözümleriyle ilgili güvenlik açıklarına dair bilgileri — açık açıklaması ve giderme önlemleri dahil ancak bunlarla sınırlı olmaksızın — yayımlar.
2.SN (Güvenlik Bildirimi): Meari ürün ve çözümleriyle ilgili güvenlik konularını — güvenlik açıkları ve olaylar dahil ancak bunlarla sınırlı olmaksızın — ele alır.
Meari PSIRT CVSSv3 standardını benimser; her güvenlik açığı değerlendirmesi için temel ve zamansal puan sağlar. Müşteriler kendi ihtiyaçlarına göre ortam puanı da oluşturabilir.
CVSSv3 standardı hakkında ayrıntılar için şu bağlantıya bakın: https://www.first.org/cvss/specification-document
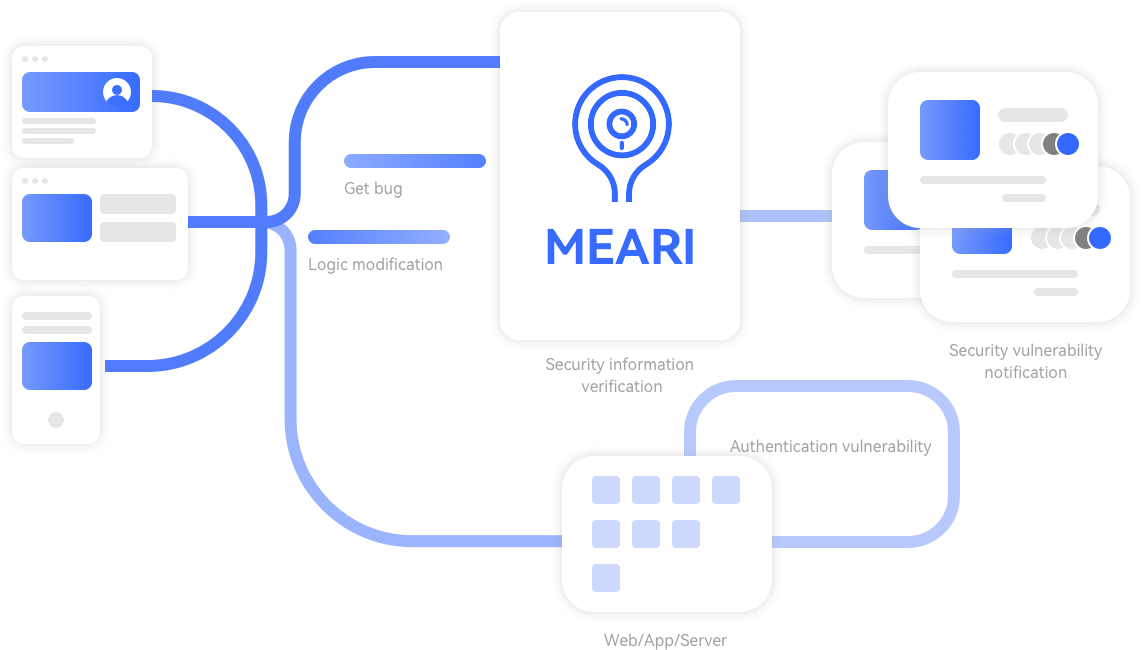
Güvenlik Açığı İşleme Sürecimiz
 1. AlımŞüpheli ürün güvenlik açığı bildirimlerini alır ve toplar. Raporun alınmasından sonra 2 iş günü içinde alındığını onaylar ve değerlendirmeye başlar.
 2. Doğrulamaİlgili ekiplerle koordinasyon içinde açığı doğrular ve risk derecelendirmesi yapar. Raporun alınmasından sonra 7 iş günü içinde sorunu ele alır ve sonuç bildirir. Karmaşık konularda ilerleme zamanında paylaşılır ve gerektiğinde bildiren kişiyle iletişim kurulur.
 3. Gidermeİş birimleri, önem ve düzeltme zorluğuna göre gidermeyi ilerletir. Kritik ve yüksek riskli açıklar için mümkün olduğunca 24 saat içinde düzeltme veya geçici azaltma hedeflenir. Orta risk 3 iş günü, düşük risk 7 iş günü içindedir. Bazı açıklar aygıt yazılımı veya sürüm yayın takvimine bağlıdır; süre fiili duruma göre belirlenir ve zamanında bildirilir. Ciddi veya büyük etkili açıklar için ayrı bir acil güvenlik duyurusu yayımlanır.
 4. AçıklamaDüzeltme kullanılabilir olduğunda açık bilgisi açıklanır, düzeltilmiş aygıt yazılımı veya sürüm yayımlanır ve kamuya açık işlem durumu güncellenir. Ciddi veya büyük etkili açıklar için ayrı bir acil güvenlik duyurusu yayımlanır. Çok taraflı koordinasyon veya ertelemeli açıklama gerekirse, bildiren kişiye haber verilir.
 5. İyileştirmeGüvenlik açığı tarama yeteneklerini geliştirme ve ürün güvenlik gereksinimlerine entegre etme